En el ecosistema SAP, la confianza lo es todo. Todas las comunicaciones críticas, las integraciones con terceros y las conexiones entre entornos dependen de un hilo invisible pero absolutamente fundamental: los certificados de seguridad. Cuando funcionan, nadie los menciona. Cuando caducan, las consecuencias pueden paralizar la producción en cuestión de minutos.
El reto para los equipos Basis no es solo renovar certificados a tiempo. Es tener visibilidad sobre todos los certificados de todos los sistemas y entornos de forma centralizada. Algo que, históricamente, ha sido una tarea manual, tediosa y peligrosamente reactiva.
En este artículo exploramos por qué los certificados caducados representan un riesgo real en SAP, cuál es el patrón de gestión tradicional que genera ese riesgo, y cómo el nuevo módulo de certificados de SPOT Observability 2.0 permite pasar de la reactividad a la observabilidad inteligente.
Por Qué los Certificados de Seguridad son Críticos en SAP
Los certificados de seguridad son el mecanismo sobre el que se sostiene la confianza entre sistemas. En un entorno SAP, intervienen en prácticamente todas las capas de comunicación: desde las conexiones RFC y los servicios web hasta las integraciones con plataformas externas, los accesos por HTTPS y los intercambios de datos entre sistemas productivos, de calidad y de desarrollo.
Su función es garantizar que los sistemas que se comunican entre sí son quienes dicen ser, y que los datos transmitidos no pueden ser interceptados ni manipulados. Este mecanismo de autenticación y cifrado es especialmente crítico en entornos donde la integridad de los procesos de negocio no puede comprometerse.
La caducidad es inherente a los certificados: tienen una fecha de vencimiento por diseño, como medida de seguridad. El problema no es que caduquen, sino que cuando lo hacen y nadie lo ha anticipado, las conexiones fallan de forma abrupta, las interfaces se rompen y los procesos de negocio se detienen en seco.
La Trampa de STRUST: Gestión Manual Sistema por Sistema
La herramienta nativa de SAP para gestionar certificados es la transacción STRUST (Trust Manager). Permite visualizar y administrar los almacenes de confianza (PSE, Personal Security Environment) de cada sistema: los certificados instalados, sus fechas de validez, los emisores y los propietarios.
El problema fundamental de STRUST no es lo que hace, sino lo que no puede hacer: ofrecer una visión centralizada y proactiva de todos los certificados en todos los sistemas y entornos. Con STRUST, el equipo Basis debe:
- Acceder sistema por sistema para revisar los PSEs de cada uno
- Localizar manualmente los certificados próximos a vencer
- Llevar un registro externo (habitualmente en hojas de cálculo) de las fechas de caducidad
- Establecer recordatorios manuales para anticiparse a las renovaciones
En entornos con múltiples sistemas SAP —landscapes de producción, calidad, desarrollo y sistemas adicionales como BW, GRC o PI/PO—, esta aproximación no escala. Es, tal y como describe el equipo de SPOT, una bomba de relojería para cualquier equipo Basis. No porque el proceso sea incorrecto, sino porque depende completamente de la atención y la memoria humana para funcionar.
Cuando alguien no revisa, cuando el calendario se llena, cuando hay rotación en el equipo o cuando simplemente el certificado tiene una fecha de vencimiento que nadie anotó correctamente… el resultado es una caída inesperada en producción.
El Impacto Real de un Certificado Caducado en Producción
Cuando un certificado SAP caduca sin que nadie lo haya anticipado, el impacto no es gradual: es inmediato. En el momento en que el sistema intenta establecer una conexión basándose en un certificado expirado, la autenticación falla y la comunicación se interrumpe.
Dependiendo del certificado afectado, las consecuencias pueden incluir:
- Interfaces con sistemas externos que dejan de funcionar
- Integraciones con plataformas de terceros que reportan errores de autenticación
- Procesos de negocio que no pueden completarse porque dependen de conexiones seguras
- Usuarios que pierden acceso a sistemas o funcionalidades específicas
El diagnóstico de una incidencia de este tipo puede resultar especialmente difícil si el equipo no tiene visibilidad centralizada de los certificados y no identifica de inmediato que la causa raíz es un vencimiento. El tiempo de resolución se alarga, el impacto en el negocio se extiende y la presión sobre el equipo Basis aumenta.
Con SPOT Observability 2.0, este escenario pasa de ser un riesgo latente a una alerta anticipada gestionable.
Módulo de Certificados en SPOT Observability 2.0: Visibilidad y Control Proactivo
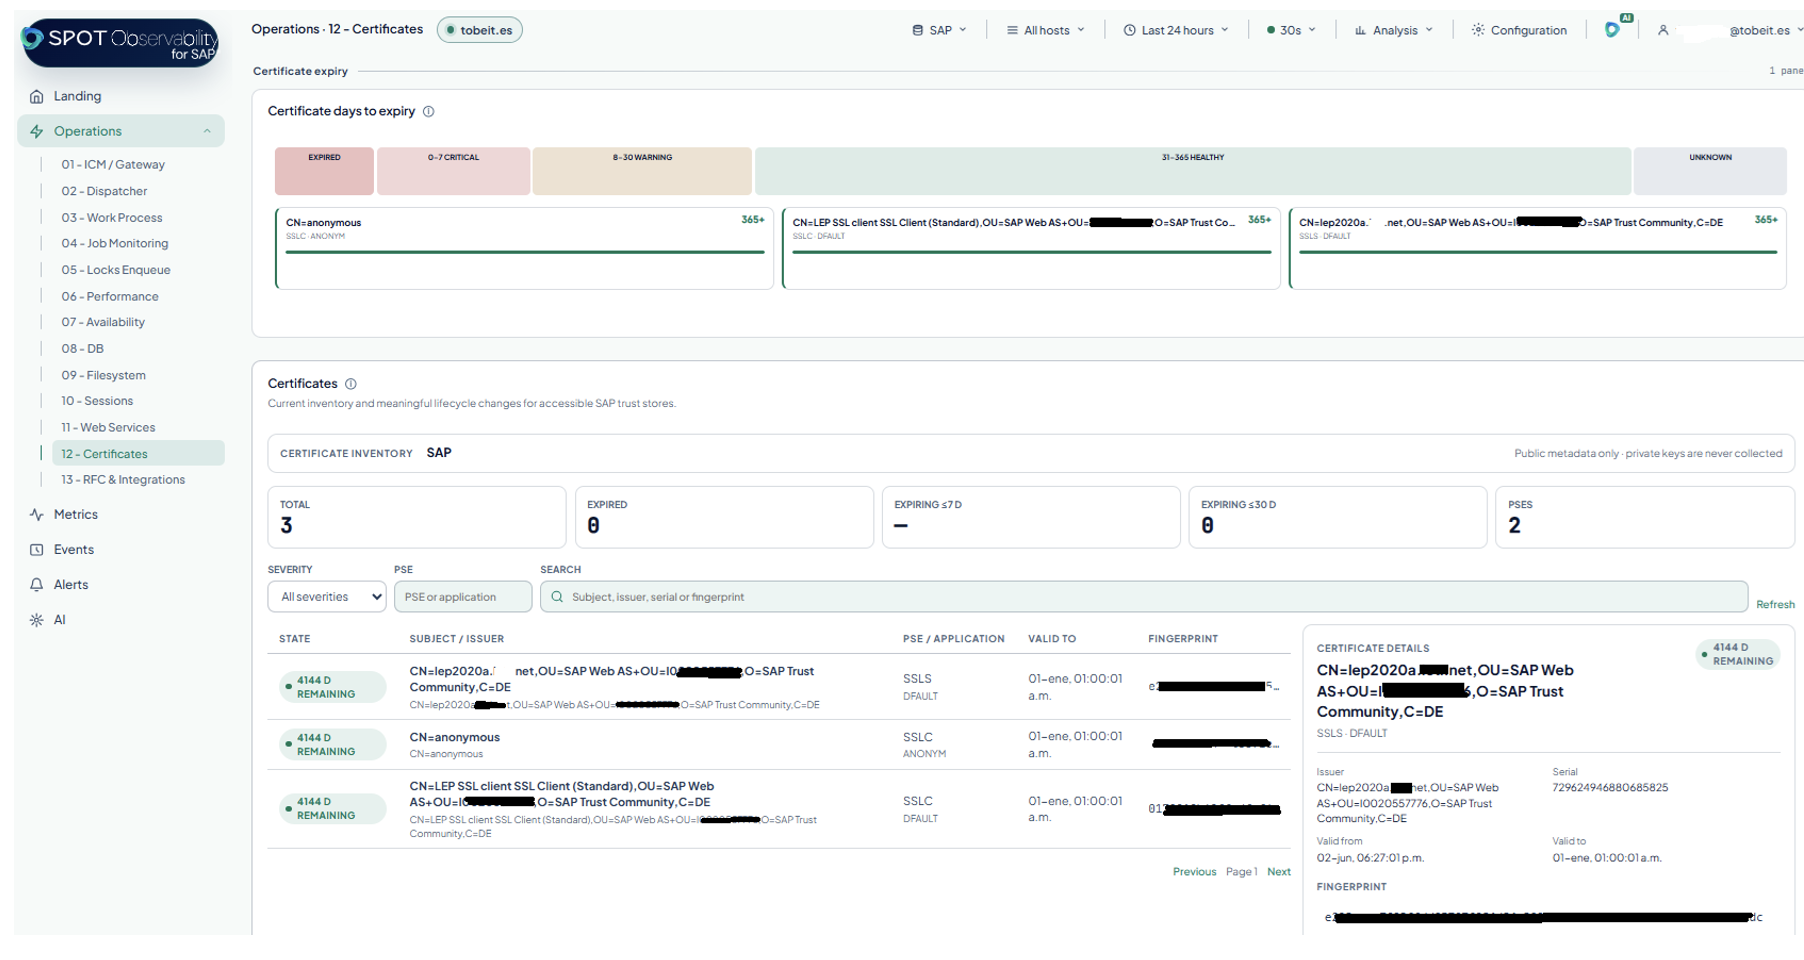
La versión 2.0 de SPOT Observability incorpora un módulo específico para la monitorización de certificados SAP. Su diseño parte de una premisa clara: dar visibilidad absoluta y control proactivo sobre todos los certificados de todos los sistemas, en una única pantalla y en tiempo real.
El módulo cuenta con cuatro componentes principales:
1. Semáforo Visual de Caducidad (Days to Expiry)
El primer elemento del módulo es un panel de clasificación visual de todos los certificados según su proximidad a la fecha de vencimiento. El sistema utiliza tres niveles de alerta claramente diferenciados:
- Crítico (0-7 días): certificados en riesgo inminente que requieren acción inmediata
- Warning (8-30 días): certificados próximos a vencer que deben planificarse para renovación
- Saludable (+31 días): certificados con validez suficiente que no requieren atención inmediata
Esta clasificación permite que el equipo Basis identifique de un vistazo cuáles son los certificados que necesitan atención prioritaria, sin necesidad de revisar manualmente cada sistema ni consultar registros externos. La información está disponible en tiempo real y refleja el estado actual de todos los entornos monitorizados.
2. Inventario Global de PSEs
El segundo componente resuelve el problema de fragmentación que genera la gestión sistema por sistema en STRUST. SPOT Observability 2.0 centraliza todos los almacenes de confianza (PSEs) y entornos SAP en una única pantalla.
Esto significa que el equipo Basis puede ver en un solo lugar el inventario completo de certificados de toda la landscape: sistemas productivos, de calidad, de desarrollo y cualquier sistema adicional que forme parte del entorno monitorizado. Ya no es necesario saltar de sistema en sistema para hacer inventario ni mantener registros externos.
La centralización no solo simplifica la gestión diaria, sino que también elimina los puntos ciegos: aquellos certificados en sistemas que quizás no se revisan con la misma frecuencia y que, precisamente por eso, son los más propensos a caducar sin que nadie lo detecte a tiempo.
3. Metadatos al Milímetro
Para cada certificado del inventario, SPOT Observability 2.0 muestra de forma inmediata toda la información vital necesaria para su gestión:
- Subject: la entidad a la que pertenece el certificado
- Issuer: la autoridad de certificación que lo ha emitido
- Fingerprint: el identificador único del certificado
- Fechas de validez: fecha de inicio y fecha de vencimiento del certificado
Esta información se extrae únicamente de los metadatos públicos del certificado. Las claves privadas de cada certificado permanecen 100% protegidas y en ningún caso son accedidas, extraídas ni transmitidas por la herramienta. La seguridad de las comunicaciones SAP no se ve comprometida en ningún punto del proceso de monitorización.
Contar con estos metadatos al instante permite al equipo Basis tomar decisiones informadas sobre renovaciones, verificar la cadena de confianza de cada certificado y actuar con precisión cuando es necesario.
4. Trazabilidad y Alertas (Certificate Events)
El cuarto componente transforma la monitorización de certificados de un proceso puntual en un sistema de observabilidad continua. SPOT Observability 2.0 captura las transiciones y cambios en el ciclo de vida de cada certificado, generando eventos que permiten:
- Recibir alertas semanas antes de que un certificado alcance su fecha de vencimiento
- Registrar el historial de cambios en los certificados de cada sistema
- Detectar cualquier modificación en el estado de los certificados monitorizados
La capacidad de alertar con suficiente antelación es lo que diferencia a un sistema de observabilidad inteligente de un simple inventario estático. Con Certificate Events, el equipo Basis recibe la información en el momento oportuno para planificar y ejecutar la renovación sin presión y sin incidencias.
De la Reactividad a la Observabilidad Inteligente: el Cambio de Paradigma
La diferencia entre gestionar certificados con STRUST y hacerlo con SPOT Observability 2.0 no es solo de comodidad o eficiencia operativa. Es un cambio de paradigma en la forma en que el equipo Basis se relaciona con la seguridad de las comunicaciones SAP.
Con el modelo tradicional, el equipo actúa de forma reactiva: revisa los certificados cuando tiene tiempo, detecta los vencimientos cuando alguien lo recuerda o, en el peor escenario, cuando ya se ha producido una incidencia. La gestión depende de procesos manuales que son susceptibles a errores y olvidos.
Con SPOT Observability 2.0, el modelo se invierte. La herramienta monitoriza de forma continua todos los certificados de todos los sistemas. El equipo recibe alertas proactivas con suficiente margen para actuar. Los datos están centralizados y disponibles en tiempo real. Y la seguridad de las claves privadas está garantizada en todo momento.
El resultado es que auditar la seguridad de las comunicaciones SAP, que con el modelo tradicional podía suponer horas de trabajo manual, se convierte en una tarea de segundos. Y lo que es más importante: se convierte en un proceso predecible, controlado y sin riesgo de sorpresas en producción.
Los certificados de seguridad son un componente crítico de cualquier landscape SAP, y su gestión no puede seguir dependiendo de revisiones manuales sistema por sistema. El riesgo de una caída en producción por un certificado caducado y no detectado a tiempo es real, y sus consecuencias pueden ser significativas para el negocio.
SPOT Observability 2.0 aborda este riesgo con un módulo específico que combina visibilidad centralizada, clasificación proactiva por urgencia, metadatos detallados y alertas anticipadas. Cuatro componentes diseñados para que ningún certificado vuelva a caducar sin que el equipo lo haya sabido con suficiente antelación.
Si tu equipo Basis todavía gestiona los certificados SAP entrando a STRUST sistema por sistema, hay una forma más inteligente de hacerlo.
Descubre todas las novedades de SPOT Observability 2.0 en www.spotobservability.com